 마감
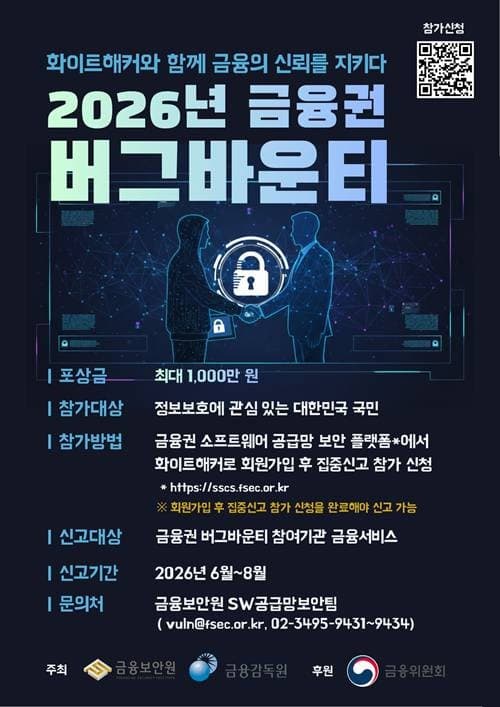
2026년 금융권 버그바운티
2026년 금융권 버그바운티
-
주제
2026년 금융권 버그바운티 집중신고 실시 - 금융보안원과 금융감독원이 공동으로 추진하며, 금융서비스의 신규 보안 취약점을 선제적으로 발굴·신고하여 금융권의 전반적인 보안 수준을 제고하기 위한 집중 신고 프로그램입니다. ■ 활동 내용 - 신고 대상: 70개 참여기관이 허용한 306개 디지털 금융서비스 (웹, 앱, HTS 등) 대상 신규 취약점 ※ 참여기관을 월별로 구분하여 1개월씩 순차적으로 운영하므로, 신고 대상은 월별로 상이합니다. ※ 상세 대상 목록 및 세부 정보는 '금융권 SW 공급망 보안 플랫폼'에서 확인하실 수 있습니다.
일정
■ 프로그램 일정 - 참가 신청 기간 : 2026.05.01 ~ 08.31 ※ 반드시 사전 참가 신청을 완료해야만 상세 대상 정보 확인 및 취약점 발굴·신고 활동이 가능합니다. - 취약점 신고 기간 : 2026.06.01 ~ 08.31
지원자격
■ 지원 자격 - 국내외에 거주하는 대한민국 국민 누구나 참여 가능 ■ 접수 및 참여 방법 1. 참가 신청: 금융권 SW 공급망 보안 플랫폼 회원가입(화이트해커 회원) 후 온라인 신청 - 경로: 메인 페이지 > 버그바운티 > 버그바운티 참가신청 > 집중신고 참가 신청하기 2. 취약점 신고: 플랫폼 내 공식 신고 양식 작성 및 개념증명 코드(PoC)를 첨부하여 제출 - 경로: 메인 페이지 > 버그바운티 > 버그바운티 신고대상 > 집중신고 > 제보하기
시상 내역
■ 활동 혜택 및 특전 - 포상금 지급: 발견 및 신고된 취약점 평가 등급에 따라 건당 최대 1,000만 원 지급 - 채용 우대 혜택: - 우수 신고자 대상 금융보안원 감사장 수여 - 금융보안원 입사 지원 시 우대 혜택 제공 (감사장 부여일로부터 2년 이내, 정보보호 분야 한정) - 명예 선양: 개인별 평가 점수에 따라 금융보안원 '명예의 전당' 공식 등재
유의사항
- 승인되지 않은 비정상적인 침입 시도나 허용되지 않은 대상에 대한 취약점 발굴은 법적 처벌을 받을 수 있으므로 반드시 플랫폼에 명시된 규칙과 가이드를 준수하시기 바랍니다. ■ 문의처 - 금융보안원 침해대응부 SW공급망보안팀 - 전화번호 : 02-3495-9432~3 - 이메일 : vuln@fsec.or.kr
홈페이지 링크
https://sscs.fsec.or.kr/main지금 봐야하는 활동 꿀팁
더보기
토익 990점 에디터가 알려 주는 토익 RC 문제풀이법 | 토마토TIP
대학생 무료 어플 다섯 가지, 진짜 잘 쓰는 방법 모아봄
토익 990 에디터가 알려 주는 토익 LC 문제풀이법
미감 0프로 에디터가 알려 주는 콘텐츠 잘 만드는 척!하는 방법
수강신청은 10분, 시간표는 15주를 간다
담당자한테 몰래 얻어온 푸른티어 합격 팁
수원삼성 팬 김채희가 그라운드에 선 이유
디자인 전공자가 말하는 마케팅 대외활동 합격 포인트